핵심 요약
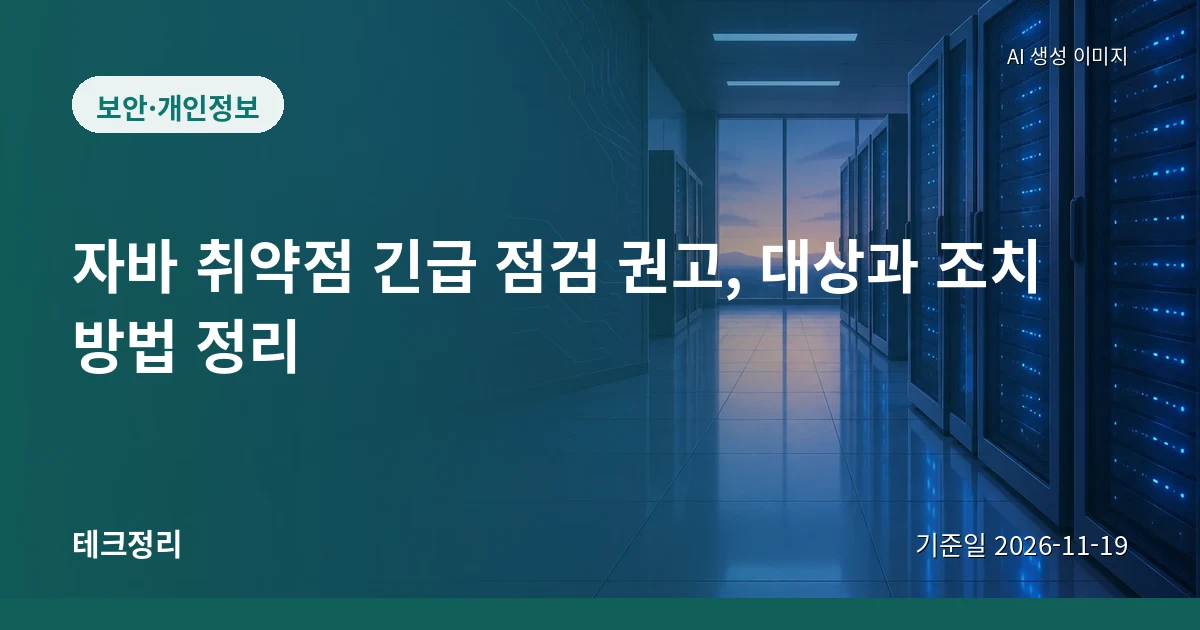
- 과기정통부와 KISA는 18일 오픈JDK에서 신규 취약점이 확인돼 신속한 업데이트를 권고했습니다.[2]
- 공격자가 인증 없이 원격으로 임의의 명령을 실행할 수 있는 취약점이며, CVSS 4.0 기준 10점 만점에 9.2점으로 평가됐습니다.[1][4]
- 외부 인터넷에 연결된 서비스와 핵심 업무시스템의 자바 버전을 우선 점검하고, 최신 패치가 운영 서버에 반영됐는지까지 검증하라고 주문했습니다.[2]
- 조치 방안은 KISA 보호나라 알림마당의 보안공지에서 확인하고, 상담·지원은 국번 없이 118로 받을 수 있습니다.[1][4]
무엇부터 확인하고 조치해야 하나
먼저 사용 중인 자바 제품의 버전과 실행환경을 확인하고, 제조사가 안내한 보안조치를 신속히 이행해야 합니다.[4]
우선순위는 외부 인터넷에 공개된 서비스, 그룹웨어, ERP 같은 핵심 업무 시스템입니다.[2][3][4]
패치를 적용했다고 끝나지 않으며, 운영 서버에 정상 반영됐는지까지 검증하라는 것이 정부의 주문입니다.[2]
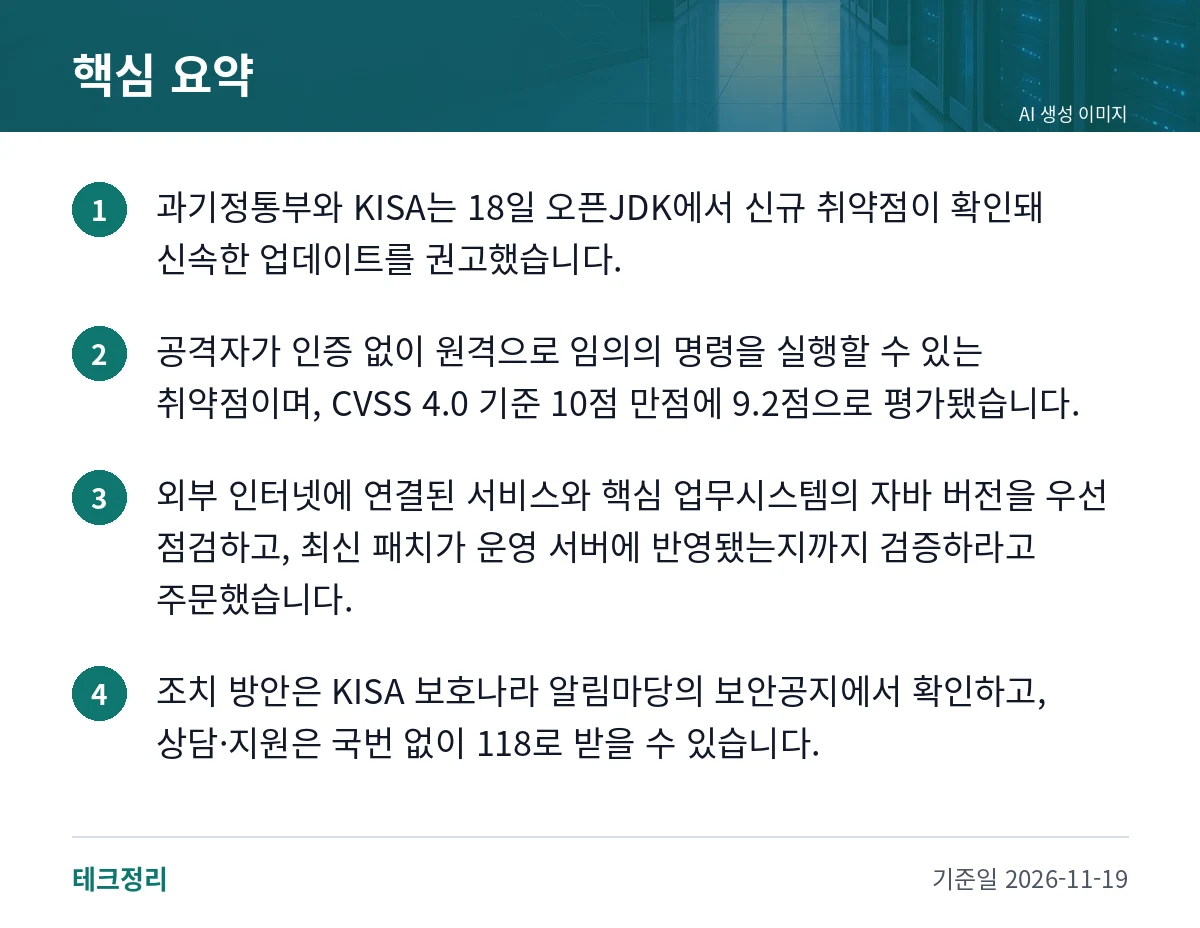
- 최신 보안 패치 적용[2]
- 업데이트 후 서비스를 재시작하고 실제 운영 환경에 보안 조치가 반영됐는지 확인[4]
- 영향받는 시스템에 연계된 API, DB 등의 관리·통제 강화[1]
어떤 취약점이고 얼마나 위험한가
이번 취약점은 비정상적인 입력을 처리하는 과정에서 메모리 손상이 생기는 문제입니다.
일부 프로그램에서는 공격자가 인증 없이 원격에서 임의의 코드를 실행할 수 있습니다.[4]
특정 조건에서 악성코드 실행에 악용될 가능성도 제기됩니다.[3]
핵심 취약점은 미국 보안기업 칼리프가 찾아낸 자바포셸(CVE-2026-114938) 등입니다.[2]
영향 범위로는 ‘Oracle Java SE 17.0.21.0.3’을 비롯한 일부 Java 및 GraalVM 제품이 언급됐습니다.[4]
자바는 다른 소프트웨어나 장비에 포함돼 쓰이기도 하므로 개별 시스템의 실행환경을 따로 확인해야 합니다.[3]
어떤 기관과 업종에 안내가 나갔나
긴급 대응 안내 대상은 주요 정보통신기반시설, ISMS 인증기업, 통신·보안·방산·조선 등 국가 핵심 업종입니다.[2]
ISP, 보안관제·백신, 호스팅 분야와 CISO 신고기업에도 신속한 대응이 안내됐습니다.[4]
과기정통부와 KISA는 보호나라에 보안공지를 게시하고 주요정보통신기반시설 운영기관 등에 보안 조치를 안내했습니다.[3]
조치 방안은 보호나라 알림마당 → 보안공지의 「Oracle 제품 보안 업데이트 권고」에서 볼 수 있습니다.[1]
개인정보 유출과는 어떻게 이어지나
개인정보위는 Java 기반 시스템을 운영하는 공공기관과 민간기업 등 개인정보처리자에게 유출 예방을 위한 보호조치를 당부했습니다.[1]
개인정보처리시스템이 이번 취약점의 영향을 받으면 개인정보 유출 경로로 악용될 수 있기 때문입니다.[1]
응용서비스의 DB 접근권한이 업무 범위를 넘거나 개인정보 대량 조회·다운로드 관리가 미흡하면 대규모 이용자 정보 유출로 이어질 우려가 있습니다.[1]
공공 시스템에서 자바는 얼마나 쓰이나
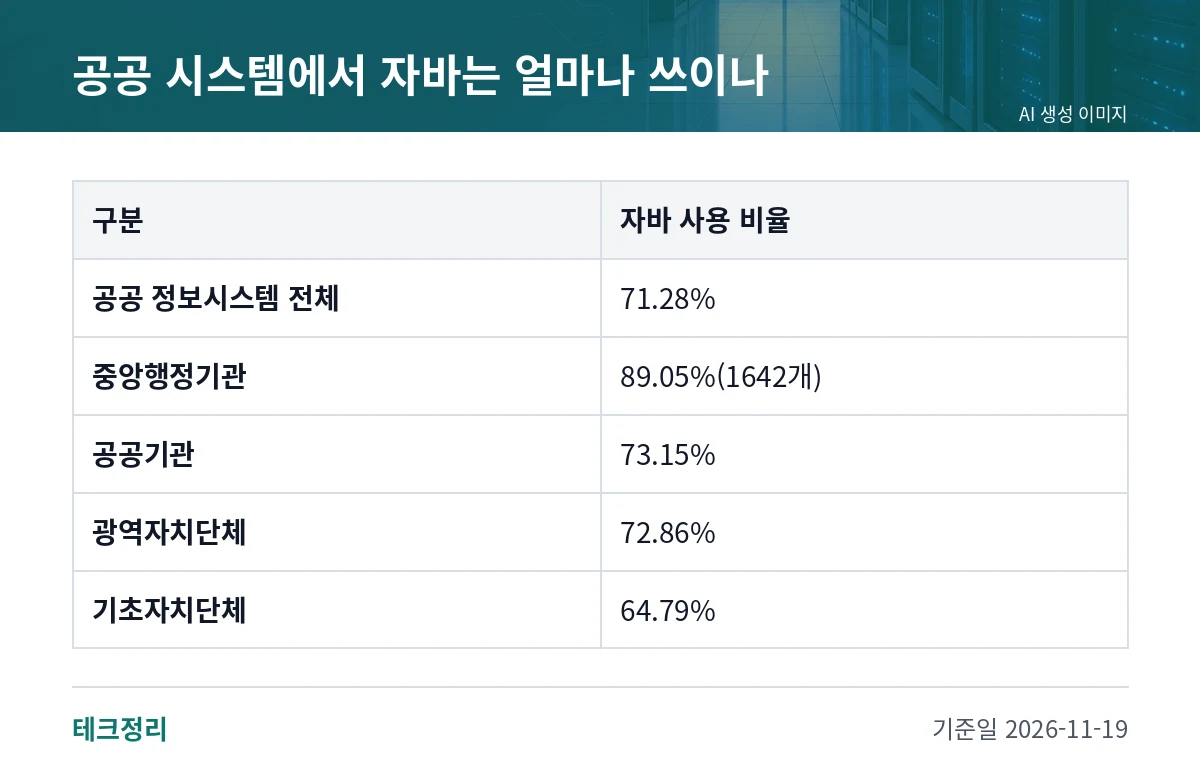
지난해 말 기준 공공 정보시스템 1만5618개 중 1만1132개(71.28%)가 자바를 개발언어로 사용했습니다.[3][4]
PHP를 쓰는 공공 정보시스템은 1027개(6.58%)로, 자바 사용 시스템이 10배 이상 많습니다.[4]
지난달 PHP 취약점 당시 행안부 소관 정보시스템 217개를 점검한 결과 PHP 기반 시스템은 없는 것으로 파악됐습니다.[3]
기관 유형별 자바 사용 비율은 아래와 같습니다.
| 구분 | 자바 사용 비율 |
|---|---|
| 공공 정보시스템 전체 | 71.28%[4] |
| 중앙행정기관 | 89.05%(1642개)[4] |
| 공공기관 | 73.15%[4] |
| 광역자치단체 | 72.86%[4] |
| 기초자치단체 | 64.79%[4] |
정부와 오라클은 어떻게 대응했나
오라클은 현지 시각 17일 긴급 보안 권고를 내고 자바 표준판(Java SE) 취약점 11건을 수정하는 패치를 공개했습니다.[2][3][4]
같은 업데이트에서 자바를 비롯한 주요 제품군에 총 655건의 신규 보안 패치를 공개하고, 지원되는 최신 버전 유지와 지체 없는 패치 적용을 권고했습니다.[4]
청와대 국가안보실은 17일 민·관·군 사이버안보 긴급대책회의를 열어 자바 사용 현황과 보안 업데이트 대응체계를 점검했습니다.[3]
아직 확정되지 않은 내용
- 취약점이 악용되는 구체적인 ‘특정 조건’의 내용과 실제 악용 사례 여부는 자료에서 확인되지 않았습니다.
자주 묻는 질문
가장 먼저 점검해야 할 시스템은 무엇인가요?
외부 인터넷에 연결된 서비스와 핵심 업무시스템입니다. 그룹웨어와 ERP도 우선 점검 대상으로 안내됐습니다.[2]
패치를 적용하면 끝인가요?
아닙니다. 업데이트 후에는 서비스를 재시작하고 실제 운영 환경에 보안 조치가 반영됐는지 확인해야 합니다. 정부도 운영 서버에 정상 반영됐는지까지 검증하라고 주문했습니다.[2][4]
조치 방안은 어디서 확인하나요?
KISA 보호나라 알림마당 → 보안공지에서 확인할 수 있습니다. 개인정보위 안내에는 보안공지의 「Oracle 제품 보안 업데이트 권고」를 참고하라고 적혀 있습니다.[1][4]
조치 중 상담이나 지원을 받을 곳이 있나요?
국번 없이 118로 연락하면 취약점 조치에 대한 상담·지원을 받을 수 있습니다.[4]
자바를 직접 설치하지 않았는데도 확인해야 하나요?
자바는 다른 소프트웨어나 장비에 포함돼 쓰이기도 하므로 개별 시스템의 실행환경을 확인해야 합니다.[3]
출처와 기준일
- [1] 개인정보보호위원회 「개인정보위, Java 보안 취약점 관련 개인정보 대량 유출 예방조치 당부」 · 2026-11-18 · 원문 보기
- [2] businesspost.co.kr 「PHP 이어 자바서도 치명적 보안 취약점 발견, 정부 전 업종에 "긴급 업데…」 · 2026-11-18
- [3] ajunews.com 「PHP 이어 자바도 고위험 취약점…공공·기업 보안 비상에 정부 대응 나서」 · 2026-11-18
- [4] busan.com 「PHP 이어 ‘자바’도 고위험 취약점…정부 긴급점검· 보안 업데이트 권…」 · 2026-11-18 · 원문 보기
- [5] news.kbs.co.kr 「PHP 이어 자바서도 고위험 보안 취약점…정부 긴급 점검 권고」 · 2026-11-18
- [6] itdaily.kr 「PHP 이어 자바서도 고위험 취약점…정부, 긴급 점검 권고」 · 2026-11-18
- [7] boannews.com 「[자바 취약점 비상] 중앙부처 시스템 89%가 쓰는데… '자바' 긴급 보안 …」 · 2026-11-18
- [8] biz.heraldcorp.com 「PHP 이어 자바 보안 취약점 발견…기업·공공기관 3만곳 ‘비상’」 · 2026-11-18
- [9] bloter.net 「그룹웨어·ERP까지 보안 위협…정부, 자바 취약점 긴급 점검」 · 2026-11-18
- [10] fnnews.com 「과기정통부, 자바(Java) 보안 취약점 긴급점검 권고」 · 2026-11-18
- [11] view.asiae.co.kr 「PHP 이어 자바서 고위험 취약점 발견…정부, 긴급 점검 권고」 · 2026-11-18
이 글은 2026-11-19 기준으로 작성했으며, 내용이 바뀌면 아래 이력에 기록합니다.
업데이트 이력
- 2026-11-19 최초 발행